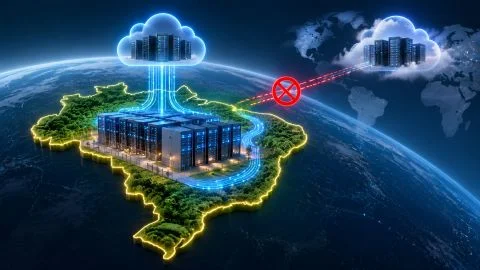
Soberania digital: governo contrata nuvens e tecnologias estrangeiras sob regras que limitam a transparência
O governo federal transformou a soberania digital em uma de suas prioridades estratégicas, mas a infraestrutura tecnológica que sustenta serviços públicos brasileiros continua vinculada a plataformas de multinacionais. AWS, Google, Oracle, Microsoft e Huawei integram, por diferentes modelos comerciais e tecnológicos, o ecossistema utilizado pela administração pública. Além da infraestrutura, aplicações, softwares e ferramentas de inteligência artificial chegam aos órgãos federais por meio de marketplaces internacionais, frequentemente com a intermediação de estatais brasileiras. O problema é que os contratos nem sempre permitem conhecer com clareza quem controla as tecnologias, quais empresas podem acessar informações estratégicas, quanto cada fornecedor recebe e quais garantias efetivas de soberania foram asseguradas ao Estado.
A contradição ganha dimensão jurídica porque parte dessas contratações pode ocorrer sem licitação competitiva tradicional, amparada em dispositivos legais que autorizam a contratação direta de estatais e determinadas parcerias comerciais. Paralelamente, cláusulas de confidencialidade, proteção de segredos industriais e restrições relacionadas à segurança da informação podem dificultar o conhecimento integral dos instrumentos contratuais. A combinação desses mecanismos coloca em discussão não apenas a dependência tecnológica do governo, mas também a capacidade de fiscalização dos órgãos de controle e a efetividade da Lei de Acesso à Informação (LAI).
A existência de riscos concretos já foi reconhecida pelo Tribunal de Contas da União (TCU). No Acórdão 1.380/2026, o tribunal examinou a Nuvem de Governo, operada pelo Serpro e pela Dataprev, e identificou fragilidades relacionadas à soberania nacional, à governança, às dependências tecnológicas e à continuidade dos serviços públicos. A fiscalização também levantou questões sobre disposições contratuais de fornecedores estrangeiros, incluindo a possibilidade de incidência de ordens de autoridades de outros países sobre informações sob responsabilidade de empresas internacionais.
A fiscalização revelou uma situação particularmente sensível. Embora o governo apresente a Nuvem de Governo como infraestrutura destinada a manter dados estratégicos sob controle brasileiro, parte das tecnologias utilizadas depende de serviços e componentes administrados por fornecedores internacionais. A localização física dos equipamentos em data centers nacionais não é suficiente, por si só, para assegurar autonomia operacional ou afastar conflitos entre legislações de diferentes países.
No caso da AWS Outposts, utilizada pelas duas estatais, existem dependências de componentes externos para determinadas funções de gerenciamento e operação. A questão é saber até que ponto essas dependências permitem ao fornecedor exercer controle técnico sobre o ambiente e quais mecanismos contratuais e operacionais impedem acesso não autorizado a informações governamentais.
O Serpro sustenta que seus ambientes estão submetidos à legislação brasileira e que os parceiros tecnológicos não possuem acesso direto aos dados protegidos. Mas a avaliação de soberania precisa considerar também as condições de administração, as possibilidades de suspensão de serviços, a titularidade das chaves de criptografia, a portabilidade das aplicações e as obrigações legais às quais os fornecedores estrangeiros estão submetidos.
A discussão não se limita à AWS. O TCU examinou soluções de diferentes fabricantes e identificou diferenças nos níveis de autonomia e dependência tecnológica. Plataformas como Google Distributed Cloud Hosted, Oracle Dedicated Region Cloud@Customer, Huawei Cloud Stack e AWS Outposts apresentam arquiteturas e condições operacionais distintas, que precisam ser avaliadas de acordo com a criticidade das informações e dos sistemas governamentais.
Isso significa que a escolha da infraestrutura não deveria depender exclusivamente de preço, participação de mercado ou disponibilidade comercial. A capacidade de manter serviços funcionando sem interferência externa e de preservar o controle nacional sobre os dados precisa integrar os critérios de decisão.
O próprio TCU determinou ao Serpro e à Dataprev a elaboração de planos para implementação de redundância geográfica, com pelo menos dois data centers geograficamente distintos por fornecedor, conforme os requisitos aplicáveis à Nuvem de Governo. A determinação demonstra que a discussão envolve também a continuidade operacional e a resistência da infraestrutura a falhas ou interrupções.
A questão central é que uma plataforma apresentada como soberana pode manter dependências externas relevantes. E, quando as condições que definem essas dependências estão distribuídas entre contratos, anexos técnicos e instrumentos comerciais de acesso restrito, a sociedade não consegue verificar integralmente as garantias anunciadas.
O alerta do caso Magnitsky
Há uma dimensão geopolítica que torna essa discussão ainda mais urgente. Em julho de 2025, o governo dos Estados Unidos incluiu o ministro Alexandre de Moraes, do Supremo Tribunal Federal, na lista de sancionados com fundamento na legislação Global Magnitsky. A medida colocou instituições financeiras brasileiras com operações internacionais diante de potenciais conflitos entre exigências norte-americanas e obrigações estabelecidas pelo ordenamento jurídico brasileiro. O risco de restrições a operações sujeitas à jurisdição dos Estados Unidos evidenciou o poder de pressão econômica decorrente da dependência de mercados e sistemas controlados por aquele país. As sanções foram retiradas em dezembro de 2025, mas o episódio deixou uma questão que ultrapassa o setor financeiro: como o governo brasileiro reagirá se Washington decidir utilizar sua legislação para exigir informações mantidas em bases de dados governamentais hospedadas ou administradas com tecnologias de empresas norte-americanas?
O CLOUD Act, legislação dos Estados Unidos de 2018, permite que autoridades norte-americanas, mediante os procedimentos legais aplicáveis, exijam de fornecedores sujeitos à sua jurisdição a apresentação de dados sob sua posse, custódia ou controle, mesmo quando armazenados fora do território norte-americano. A existência dessa prerrogativa não significa que os Estados Unidos tenham acesso irrestrito às bases brasileiras, nem que qualquer ordem estrangeira possa ser executada automaticamente. Mas cria a possibilidade de conflitos jurídicos que não desaparecem simplesmente porque os servidores estão instalados no Brasil.
Quais cláusulas estão sendo assinadas pelo Serpro, pela Dataprev e pelos órgãos federais para impedir divulgações incompatíveis com a legislação brasileira? Os contratos obrigam os fornecedores a contestar judicialmente determinações estrangeiras que possam atingir informações protegidas? Exigem comunicação imediata ao governo brasileiro quando legalmente permitida? As chaves de criptografia permanecem sob controle exclusivo das instituições nacionais? Há mecanismos técnicos que impeçam o fornecedor de acessar dados em formato inteligível, mesmo diante de uma ordem judicial estrangeira?
A pergunta mais difícil é o que acontecerá quando uma multinacional tiver de escolher entre cumprir obrigações assumidas perante o governo brasileiro e atender a uma determinação válida das autoridades norte-americanas. Uma cláusula de confidencialidade assinada no Brasil pode criar responsabilidades contratuais, mas não neutraliza automaticamente a legislação de outro país. Por isso, a soberania exige garantias técnicas e operacionais capazes de reduzir a exposição dos dados, além de mecanismos jurídicos de contestação e resposta.
O episódio Magnitsky não constitui precedente de acesso estrangeiro a bases de dados governamentais, pois envolveu sanções financeiras, e não requisições de informações digitais. Seu significado para a reportagem está em demonstrar que a dependência de estruturas submetidas à jurisdição norte-americana pode produzir pressões concretas sobre instituições brasileiras. A pergunta é se o governo federal está preparado para administrar um conflito semelhante envolvendo informações fiscais, previdenciárias, cadastrais ou estratégicas do próprio Estado.
A soberania nos marketplaces
A dependência tecnológica do governo não termina na infraestrutura de nuvem. Ela se estende às aplicações, bancos de dados, ferramentas de segurança, sistemas de gestão e plataformas de inteligência artificial comercializados nos marketplaces das grandes empresas internacionais.
Esses ambientes funcionam como canais de distribuição de softwares e serviços de terceiros. Um órgão público pode contratar uma estatal brasileira para fornecer recursos de computação em nuvem e, por intermédio dela, utilizar aplicações desenvolvidas por empresas privadas que comercializam seus produtos em plataformas como AWS Marketplace, Microsoft Azure Marketplace e Oracle Cloud Marketplace.
O modelo pode simplificar o acesso a tecnologias, mas cria uma cadeia de responsabilidades que nem sempre aparece com clareza nos contratos originais. É necessário distinguir quem desenvolve o software, quem comercializa a licença, quem hospeda os dados, quem administra a aplicação e quem responde por eventuais falhas ou acessos indevidos.
A norte-americana Palantir oferece um exemplo concreto. O Fundo Nacional de Desenvolvimento da Educação (FNDE) utilizou a plataforma Foundry por meio de uma estrutura de intermediação envolvendo o Serpro e o AWS Marketplace. Em julho de 2026, o FNDE informou que havia iniciado procedimentos para descontinuar a utilização da solução. O órgão afirmou que a plataforma utilizava exclusivamente dados públicos ou passíveis de divulgação e negou o tratamento ou compartilhamento de dados pessoais de estudantes com a empresa.
O contrato original do FNDE com o Serpro, firmado em novembro de 2023, tinha valor de R$ 21,66 milhões e previa serviços especializados de computação em nuvem, sob o modelo de integrador. Sua vigência estava prevista até 2 de novembro de 2026. O instrumento foi firmado por contratação direta, com fundamento no artigo 75, inciso IX, da Lei nº 14.133/2021. O valor global não corresponde necessariamente ao montante destinado à Palantir, cuja identificação exige examinar registros de consumo e instrumentos comerciais específicos.
A situação ganhou nova dimensão quando o FNDE homologou, em julho de 2026, outra contratação direta do Serpro, no valor de R$ 65,16 milhões, para fornecimento de serviços de computação em nuvem multinuvem. O objeto inclui infraestrutura, plataformas, softwares, acesso a marketplaces, gerenciamento, suporte e consultoria, com remuneração vinculada ao consumo efetivo.
A existência do novo contrato não comprova que a Palantir tenha continuado prestando serviços ao FNDE depois do encerramento da contratação anterior. Mas evidencia a continuidade de um modelo comercial que permite ao órgão consumir diferentes aplicações por meio de uma estatal, sem que o contrato global identifique antecipadamente todos os produtos que serão efetivamente utilizados.
É nessa estrutura que a discussão sobre soberania digital encontra um problema adicional. A contratação pública pode identificar o Serpro como fornecedor, enquanto o software utilizado pertence a uma multinacional, sua comercialização ocorre em um marketplace estrangeiro e determinadas condições de licenciamento permanecem vinculadas ao fabricante original.
Isso não significa que a empresa responsável pelo marketplace tenha automaticamente acesso aos dados processados pela aplicação. Tampouco demonstra que o fabricante estrangeiro possa utilizar livremente informações governamentais. Essas possibilidades dependem da arquitetura técnica e dos contratos específicos. O problema é justamente a necessidade de conhecer e verificar essas condições.
A intermediação também pode dificultar a avaliação econômica das contratações. O valor pago pelo órgão público à estatal não revela necessariamente a distribuição entre infraestrutura, licenças, consumo de software, suporte, serviços de integração e remuneração dos participantes da cadeia comercial.
Outro risco está no aprisionamento tecnológico, conhecido como vendor lock-in. Aplicações desenvolvidas para funcionar em plataformas específicas podem exigir investimentos elevados para migrar para outros ambientes. Bancos de dados proprietários, interfaces de programação, ferramentas de integração e modelos de inteligência artificial podem ampliar essa dependência.
A soberania, portanto, não depende apenas de onde os dados estão armazenados. Depende também da capacidade de substituir fornecedores, transferir aplicações, preservar direitos de uso e manter serviços essenciais em funcionamento sem autorização ou suporte obrigatório de uma empresa estrangeira.
Contratação direta e sigilo
A legislação brasileira oferece os instrumentos que permitem compreender como essas cadeias comerciais são estruturadas. O artigo 75, inciso IX, da Lei nº 14.133/2021 autoriza, mediante requisitos específicos, a contratação direta de bens e serviços fornecidos por entidades da administração pública criadas para essa finalidade, desde que os preços sejam compatíveis com os praticados no mercado.
É esse o fundamento utilizado pelo FNDE em suas contratações diretas do Serpro. A dispensa da competição não elimina a necessidade de justificar a escolha, demonstrar a compatibilidade dos preços e fiscalizar a execução. Mas permite que a contratação original ocorra sem uma disputa pública entre diferentes fornecedores de tecnologia.
A segunda etapa é regida pela Lei nº 13.303/2016, a Lei das Estatais. Seu artigo 28, parágrafo terceiro, prevê situações em que empresas públicas e sociedades de economia mista não precisam observar os procedimentos licitatórios daquele capítulo. Entre elas estão a comercialização de produtos e serviços relacionados ao objeto social da estatal e determinadas parcerias vinculadas a oportunidades de negócio específicas, quando demonstrada a inviabilidade de competição.
Os artigos 29 e 30 também estabelecem hipóteses de dispensa e inexigibilidade de licitação. No caso da inexigibilidade, devem ser demonstradas a inviabilidade de competição, as razões da escolha do fornecedor e a justificativa do preço.
Essas previsões não autorizam a seleção indiscriminada de parceiros privados. A utilização da exceção relativa a oportunidades de negócio exige demonstrar as características particulares do parceiro e a inviabilidade de procedimento competitivo. Uma simples aquisição de software para atender às necessidades internas da estatal não se transforma automaticamente em parceria comercial.
O problema aparece quando os dois mecanismos se combinam. Um ministério ou órgão público pode contratar diretamente uma estatal, enquanto esta mantém relações comerciais com fornecedores privados escolhidos por procedimentos próprios, eventualmente sem licitação competitiva tradicional. O resultado pode ser uma cadeia contratual na qual a concorrência e a formação dos preços deixam de ser facilmente observáveis pelo público.
A legislação também oferece fundamentos para restringir informações. O artigo 34 da Lei das Estatais estabelece, como regra, o sigilo do orçamento estimado nas licitações realizadas por essas empresas, ressalvadas as hipóteses previstas na própria lei. O artigo 86 admite a proteção de informações bancárias, estratégicas, comerciais e industriais, enquanto o artigo 88 determina a divulgação mensal de informações completas sobre a execução dos contratos e do orçamento, preservadas as restrições legalmente justificadas.
Há uma distinção fundamental: o sigilo do orçamento estimado não significa autorização para ocultar permanentemente os valores contratados. Da mesma forma, a proteção de segredos industriais não transforma automaticamente todo contrato público em documento confidencial.
No caso de nuvem e inteligência artificial, essas restrições precisam ser examinadas com especial cuidado. O preço inicial pode representar apenas parte do custo de uma tecnologia. Licenciamento, armazenamento, processamento, transferência de dados, atualizações, suporte e migração para outros fornecedores podem gerar despesas e dependências durante anos.
Sem conhecer as condições contratuais, torna-se difícil verificar se a contratação direta representou efetivamente uma vantagem econômica e tecnológica para o Estado ou apenas transferiu para uma cadeia de fornecedores privados decisões que poderiam ter sido submetidas a maior competição.
A LAI diante dos contratos
A Lei de Acesso à Informação, nº 12.527/2011, estabelece a publicidade como regra e o sigilo como exceção. Seu artigo 7º assegura acesso a informações relacionadas à utilização de recursos públicos, licitações, contratos administrativos e resultados de auditorias. O mesmo dispositivo alcança informações produzidas ou custodiadas por particulares em decorrência de vínculos com órgãos públicos.
O parágrafo segundo desse artigo determina que, quando um documento contiver informações parcialmente sigilosas, deverá ser assegurado o acesso ao restante, mediante ocultação dos trechos legalmente protegidos. Portanto, a existência de uma cláusula de confidencialidade não constitui, por si só, justificativa suficiente para impedir o acesso às demais condições contratuais.
A própria LAI, entretanto, reconhece exceções. O artigo 22 preserva hipóteses legais de sigilo e segredo industrial. O artigo 23 admite a classificação de informações cuja divulgação possa comprometer a soberania nacional, a defesa do país e a segurança de instalações e sistemas estratégicos.
Essas exceções podem ser necessárias em contratos que envolvam sistemas fiscais, previdenciários, policiais e outras infraestruturas críticas. Mas há uma diferença entre proteger o conteúdo das informações e impedir que a sociedade conheça as garantias contratadas para protegê-las.
A LGPD também não estabelece sigilo generalizado sobre contratos públicos. Sua finalidade é proteger dados pessoais e disciplinar seu tratamento. É legítimo impedir a divulgação de informações previdenciárias, fiscais e cadastrais dos cidadãos. Mas conhecer quais empresas podem tratar esses dados, sob quais condições e com quais responsabilidades constitui parte essencial da fiscalização.
A LAI e a LGPD são complementares. Uma assegura o acesso às informações públicas, enquanto a outra estabelece limites e responsabilidades para o tratamento de dados pessoais. A aplicação conjunta deveria permitir transparência contratual sem exposição indevida de informações sensíveis.
O risco está na sobreposição de justificativas de confidencialidade. Uma informação pode ser protegida por segredo industrial, outra por segurança da informação, uma terceira por propriedade intelectual e outra por proteção de dados pessoais. Cada restrição pode ser legítima isoladamente, mas sua aplicação excessiva pode produzir contratos dos quais o público conhece os valores globais e os objetos genéricos, sem conseguir examinar as garantias essenciais de soberania.
A situação se torna mais complexa quando os contratos envolvem marketplaces internacionais. As condições de utilização de uma aplicação podem estar distribuídas entre o contrato do órgão público com a estatal, o instrumento comercial da estatal com o fornecedor, os termos do marketplace e as licenças específicas do software.
A existência desses diferentes instrumentos não elimina as obrigações de transparência. Também não torna automaticamente públicos todos os documentos comerciais privados. Mas exige que as informações necessárias à fiscalização da utilização dos recursos públicos e das responsabilidades assumidas pelo Estado possam ser identificadas e examinadas.
Inteligência artificial e capital estrangeiro
A inteligência artificial representa uma das manifestações mais recentes dessas dependências. Na Dataprev, a WideLabs, empresa brasileira com parceria tecnológica e comercial com a Oracle, participa do desenvolvimento de modelos utilizados na evolução da assistente virtual Helô, do INSS.
A relação entre as empresas foi reconhecida publicamente por representantes da WideLabs, mas os instrumentos disponíveis examinados até agora não esclarecem integralmente a distribuição de responsabilidades, os direitos sobre os modelos e as condições de independência tecnológica da estatal.
A licença pública da Amazônia IA, oferecida pela WideLabs no ecossistema da Oracle, preserva direitos de propriedade intelectual da desenvolvedora sobre componentes essenciais da tecnologia, incluindo algoritmos, código-fonte, pesos e parâmetros. Isso não comprova que as mesmas condições sejam aplicadas integralmente aos contratos da Dataprev. Mas torna indispensável conhecer eventuais licenças especiais, acordos de transferência tecnológica e regras de utilização dos modelos desenvolvidos ou adaptados para o INSS.
Um sistema de inteligência artificial pode utilizar informações mantidas em infraestrutura brasileira e, ainda assim, depender de fornecedores privados para sua operação, atualização e aperfeiçoamento. Dependendo da arquitetura e das condições contratuais, os resultados das adaptações podem permanecer sob controle do órgão contratante ou integrar ativos tecnológicos do fornecedor.
No caso da Helô, os documentos públicos examinados não demonstram que informações pessoais do INSS estejam sendo utilizadas para aprimorar comercialmente modelos da WideLabs. Mas também não permitem verificar integralmente quem detém os direitos sobre os componentes resultantes das adaptações realizadas para a Dataprev e se a estatal pode operar os modelos independentemente da fornecedora.
No Serpro, a controvérsia envolve a MeetKai Brasil, selecionada para desenvolver uma plataforma de inteligência artificial soberana. Segundo a composição societária apresentada em sua defesa ao TCU, a empresa possui 49,9999% de participação da norte-americana MeetKai Inc. e 50,0001% de sócios brasileiros.
A MeetKai sustenta que sua proposta contempla transferência de tecnologia, código-fonte e conhecimentos técnicos ao Serpro, inclusive com compromissos destinados a preservar a autonomia da estatal caso a parceria seja encerrada. A empresa também afirma que houve incorporação formal de ativos tecnológicos à sociedade brasileira. A regularidade da seleção, entretanto, passou a ser questionada perante o TCU, especialmente quanto à utilização de qualificações e experiências técnicas da empresa norte-americana.
O contraste entre os projetos é significativo. No Serpro, a transferência tecnológica constitui um compromisso expresso da parceria, embora a comprovação e a execução das obrigações estejam sujeitas à fiscalização. Na Dataprev, a documentação pública examinada não esclarece suficientemente quais direitos foram obtidos sobre os modelos fornecidos pela WideLabs e em que medida a operação depende da Oracle.
Também é necessário distinguir participação societária de parceria comercial. No caso da MeetKai Brasil, há participação estrangeira identificada no capital social apresentado em sua defesa. Já a relação documentada entre WideLabs e Oracle é tecnológica e comercial, não constituindo prova de que a multinacional participe do capital da startup brasileira.
Essa distinção é importante porque controle acionário, dependência tecnológica e influência comercial representam riscos diferentes. Uma empresa pode ter capital integralmente brasileiro e depender de uma big tech para operar seus serviços. Outra pode contar com acionistas estrangeiros e transferir ao Estado os direitos necessários à autonomia operacional.
A soberania efetiva depende das condições técnicas, jurídicas e contratuais que permitem ao governo manter o controle sobre os dados e as tecnologias, e não apenas da nacionalidade declarada pelo fornecedor.
Quem fiscaliza a soberania?
A atuação do TCU demonstra que não existe silêncio absoluto dos órgãos de controle. O tribunal identificou riscos na Nuvem de Governo, recomendou medidas de aperfeiçoamento e interveio em controvérsias relacionadas à seleção de plataformas de inteligência artificial do Serpro.
Mas a fiscalização da Nuvem de Governo não equivale a uma auditoria completa de todas as aplicações contratadas por meio dos marketplaces. A soberania de uma infraestrutura não assegura automaticamente a soberania de todas as tecnologias nela executadas.
Essa distinção é fundamental. O tribunal identificou questões relevantes na infraestrutura, mas permanece a necessidade de examinar a cadeia de aplicações, licenças e serviços de terceiros que operam sobre essas plataformas.
A Lei das Estatais oferece aos órgãos de controle instrumentos para enfrentar essa situação. O artigo 85 da Lei nº 13.303/2016 assegura acesso aos documentos necessários à fiscalização, inclusive aqueles classificados como sigilosos pelas empresas públicas. O artigo 88 determina que a proteção de operações estratégicas e segredos industriais não pode ser oposta ao controle interno e externo.
Isso significa que o TCU e a Controladoria-Geral da União (CGU) não dependem da divulgação pública integral dos contratos para examinar sua regularidade. Podem verificar documentos protegidos, analisar a escolha dos fornecedores, conferir a formação dos preços e avaliar as garantias de soberania tecnológica.
A questão é saber se essa prerrogativa está sendo exercida de forma suficientemente abrangente. Quantos contratos de nuvem e aplicações comercializadas por marketplaces foram examinados integralmente? Quantas auditorias identificaram dependências tecnológicas, restrições de portabilidade ou riscos de acesso estrangeiro? Quais recomendações foram efetivamente cumpridas?
O episódio envolvendo Alexandre de Moraes acrescenta outra pergunta a essa fiscalização. Os órgãos de controle já examinaram como o Serpro, a Dataprev e os demais contratantes reagiriam diante de uma determinação estrangeira que exigisse informações armazenadas em território nacional? Existem planos de contingência, mecanismos de contestação judicial, cláusulas de notificação e medidas técnicas capazes de impedir a divulgação de informações protegidas?
A autoridade federal de proteção de dados também integra essa discussão, dentro de suas competências legais. Sua atuação pode alcançar o tratamento de dados pessoais, transferências internacionais, compartilhamento de informações e responsabilidades de controladores e operadores. Não lhe cabe, entretanto, certificar de forma geral a soberania tecnológica das contratações públicas.
A ausência de manifestação pública específica de um órgão de controle sobre determinado contrato não comprova omissão. Mas a existência de poderes legais para acessar documentos sigilosos torna legítima a cobrança de resultados e de informações sobre a extensão das fiscalizações realizadas.
O problema não é apenas saber se o Estado consegue proteger seus dados contra acessos indevidos. É também verificar se possui autonomia para manter seus sistemas em funcionamento, substituir fornecedores, transferir aplicações e preservar direitos sobre tecnologias estratégicas.
A promessa da Nuvem Brasileira
O próprio governo reconhece a necessidade de ampliar a autonomia nacional. O Ministério da Gestão e da Inovação em Serviços Públicos conduz, em parceria com o Serpro, a Agência Brasileira de Desenvolvimento Industrial (ABDI) e o BNDES, a iniciativa Nuvem Brasileira, destinada a desenvolver uma solução nacional de computação em nuvem.
O objetivo anunciado é manter dados e controle da infraestrutura em mãos nacionais, estimular o desenvolvimento tecnológico brasileiro e utilizar a demanda do Estado para fortalecer a indústria nacional.
A iniciativa reforça a importância da soberania digital, mas também evidencia uma contradição. Enquanto o governo busca desenvolver uma infraestrutura nacional, órgãos públicos continuam utilizando tecnologias e aplicações vinculadas aos ecossistemas comerciais de grandes fornecedores estrangeiros.
Uma nova infraestrutura brasileira não resolverá automaticamente as dependências existentes nas aplicações, bancos de dados, licenças e serviços contratados por marketplaces. A substituição de uma nuvem estrangeira por outra nacional pode preservar parte dessas dependências se os sistemas continuarem exigindo tecnologias proprietárias controladas por multinacionais.
A discussão precisa alcançar, portanto, toda a cadeia tecnológica: infraestrutura, aplicações, dados, modelos de inteligência artificial, propriedade intelectual, licenciamento e condições de continuidade dos serviços.
Soberania sem dependência
A discussão coloca o governo brasileiro diante de uma questão que ultrapassa a proteção de dados armazenados em território nacional: seria possível manter os sistemas públicos funcionando sem depender das grandes empresas estrangeiras de tecnologia? A resposta não está necessariamente na exclusão das multinacionais, mas na construção de capacidade nacional para operar, desenvolver e substituir tecnologias sem comprometer serviços essenciais. O Brasil dispõe de instituições públicas de tecnologia, universidades, centros de pesquisa, empresas nacionais e um mercado governamental de grande escala. Mas transformar essa estrutura em autonomia efetiva exige investimentos, planejamento de longo prazo e uma política de compras públicas que não se limite à aquisição de soluções prontas de fornecedores internacionais.
O poder de compra do Estado poderia ser utilizado de forma mais sistemática para estimular infraestrutura nacional de nuvem, desenvolvimento de software, segurança cibernética, bancos de dados e inteligência artificial. Serpro e Dataprev poderiam desempenhar papel central nessa estratégia, não apenas como intermediários comerciais de tecnologias estrangeiras, mas como operadores e desenvolvedores de soluções sobre as quais o governo detenha controle técnico e operacional. Isso não significa abandonar parcerias internacionais, mas estabelecer condições para que elas produzam transferência de conhecimento, interoperabilidade e redução progressiva das dependências.
Uma das alternativas está na adoção de padrões abertos e soluções de software livre, sempre que tecnicamente adequadas, combinada com a exigência de portabilidade de dados e aplicações. Outra envolve assegurar direitos suficientes sobre código-fonte, documentação, modelos de inteligência artificial e componentes estratégicos para permitir a continuidade dos serviços independentemente do fornecedor original. A simples instalação de equipamentos estrangeiros em data centers nacionais não resolve o problema se atualizações, licenças, ferramentas de administração ou funções essenciais continuarem subordinadas a decisões tomadas no exterior.
A questão também é econômica. O governo brasileiro movimenta recursos expressivos em contratações de tecnologia, mas parte desse investimento acaba remunerando licenças, infraestrutura e serviços de multinacionais. A utilização desse mercado para fortalecer empresas brasileiras poderia reduzir dependências e desenvolver competências nacionais. Entretanto, a substituição de fornecedores estrangeiros por empresas nacionais não garante, isoladamente, soberania. O risco seria apenas trocar uma dependência internacional por monopólios privados domésticos, igualmente difíceis de fiscalizar ou substituir.
Uma política efetiva precisaria combinar concorrência, transparência, capacitação técnica e metas verificáveis de autonomia. O primeiro passo seria identificar quais sistemas governamentais são críticos, quais dependem de fornecedores estrangeiros para funcionar e quanto tempo poderiam permanecer operacionais diante da interrupção de licenças, suporte, atualizações ou serviços de gerenciamento. A partir desse diagnóstico, seria possível estabelecer prioridades de migração, desenvolver alternativas nacionais e exigir planos de continuidade e substituição nas novas contratações.
Esse levantamento também permitiria avaliar o alcance real da Nuvem Brasileira. O projeto poderá representar um avanço na autonomia tecnológica, mas sua eficácia dependerá da capacidade de reduzir dependências em toda a cadeia de serviços. Não bastará transferir aplicações para uma infraestrutura nacional se os bancos de dados, as licenças, as ferramentas de segurança e os softwares continuarem exigindo autorização ou suporte permanente de fornecedores estrangeiros.
A pergunta que permanece sem resposta pública consolidada é quanto da infraestrutura crítica do governo federal conseguiria continuar funcionando caso empresas internacionais suspendessem seus serviços ou fossem impedidas, por decisões de seus próprios governos, de manter determinadas relações comerciais com o Brasil. Esse deveria ser um dos principais indicadores de uma política de soberania digital. Afinal, a autonomia tecnológica não se mede apenas pela nacionalidade dos fornecedores ou pela localização dos servidores, mas pela capacidade efetiva do Estado de preservar suas informações, manter seus sistemas e decidir livremente sobre as tecnologias que utiliza.
O maior risco para a soberania digital brasileira talvez não esteja em uma contratação ilegal, mas na combinação de mecanismos legalmente previstos que permitem contratar sem competição pública tradicional, selecionar parceiros comerciais e proteger determinadas informações por sigilo. Quando essas práticas se sobrepõem, a comprovação da autonomia tecnológica pode ficar concentrada nos próprios fornecedores e gestores públicos.
A Lei de Acesso à Informação estabelece instrumentos para impedir que o sigilo legítimo se transforme em obstáculo à transparência. A legislação das estatais assegura aos órgãos de controle acesso aos documentos protegidos. E o TCU já demonstrou, na fiscalização da Nuvem de Governo, que contratos apresentados como instrumentos de soberania podem conter fragilidades jurídicas e tecnológicas relevantes.
O precedente das sanções norte-americanas acrescenta urgência à discussão. A possibilidade de conflitos entre jurisdições não é uma abstração. O Brasil já enfrentou pressões decorrentes da aplicação de legislação estrangeira sobre instituições com operações internacionais. O desafio agora é demonstrar que o governo dispõe de mecanismos jurídicos, técnicos e operacionais para impedir que conflitos semelhantes comprometam o controle sobre informações estratégicas do país.
A questão é saber se o governo e os organismos de fiscalização estão dispostos a estender esse exame a toda a cadeia de fornecedores, incluindo os marketplaces internacionais, as aplicações utilizadas pelos órgãos públicos e as cláusulas que disciplinam requisições de dados por autoridades estrangeiras.
Sem conhecer quem controla a infraestrutura, quem fornece as aplicações, quais direitos tecnológicos pertencem ao Estado, quais garantias existem contra ordens estrangeiras e quanto custa manter ou substituir essas soluções, a soberania digital corre o risco de permanecer guardada a sete chaves. O sigilo pode proteger informações estratégicas, mas não deveria impedir que o país saiba se continua efetivamente dono de suas decisões tecnológicas.
Reprodução: CapitalDigital

Escrito por:
Jornalista (Reg prof 1618 - DF) 40 anos de profissão, com passagem pelas redações da Radiobras, Jornal de Brasilia, O Globo, Jornal do Brasil, agências de notícias Folhapress e JB, Rádio CBN, IDG Computerworld, Convergência Digital. Editor do blog Capital Digital.